Serverseitige Bearer-Schlüssel
Jeder Abruf authentifiziert sich serverseitig mit einem Bearer-Schlüssel. Ein Schlüssel gehört nicht in den Browser.
API
Die API stellt lesende Wege für Standorte und Zuständigkeitsabfragen bereit. Sie arbeitet mit serverseitigen Bearer-Schlüsseln, einer positiven Rechteauswahl und klaren Abrufgrenzen.
API-Dokumentation öffnen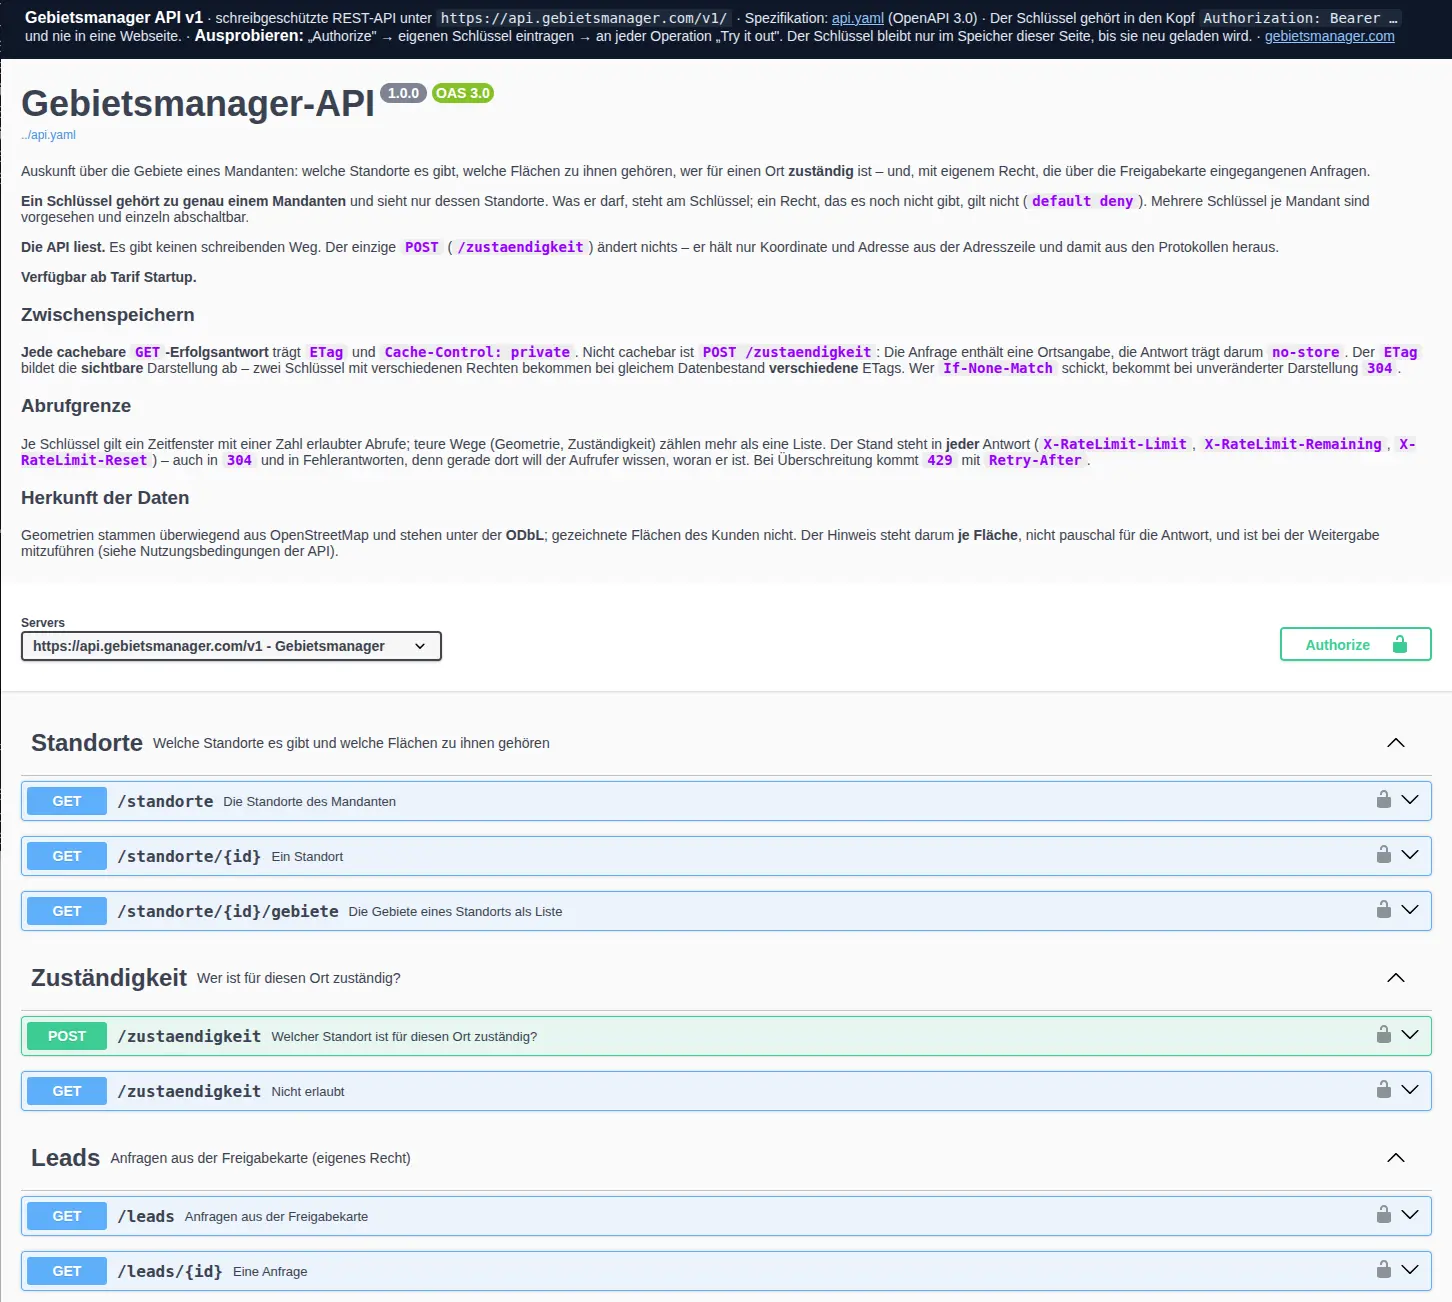
Sieben dokumentierte Wege
Die Schnittstelle verbindet eigene Webauftritte und Prozesse mit der Gebietslogik. Sie ist kein CRM und keine allgemeine Adress- oder Routen-API.
Jeder Abruf authentifiziert sich serverseitig mit einem Bearer-Schlüssel. Ein Schlüssel gehört nicht in den Browser.
Standorte, Gebietslisten und räumliche Zuständigkeiten stehen für die Integration zur Verfügung.
Die Abfrage beantwortet, welcher Standort für eine PLZ, Koordinate oder Adresse zuständig ist – nicht einfach, welcher Standort am nächsten liegt.
POST /zustaendigkeit ändert nichts. Er nimmt Adresse oder Koordinate im Request entgegen, damit sie nicht in URL und Zugriffsprotokoll stehen.
Jeder Schlüssel erhält nur die ausdrücklich erlaubten Rechte. Die Buchung begrenzt zusätzlich, welche Daten ausgeliefert werden.
Antworten unterstützen Caching; bei zu vielen Abrufen schützt eine klar dokumentierte Begrenzung die Schnittstelle.
Sicher einrichten
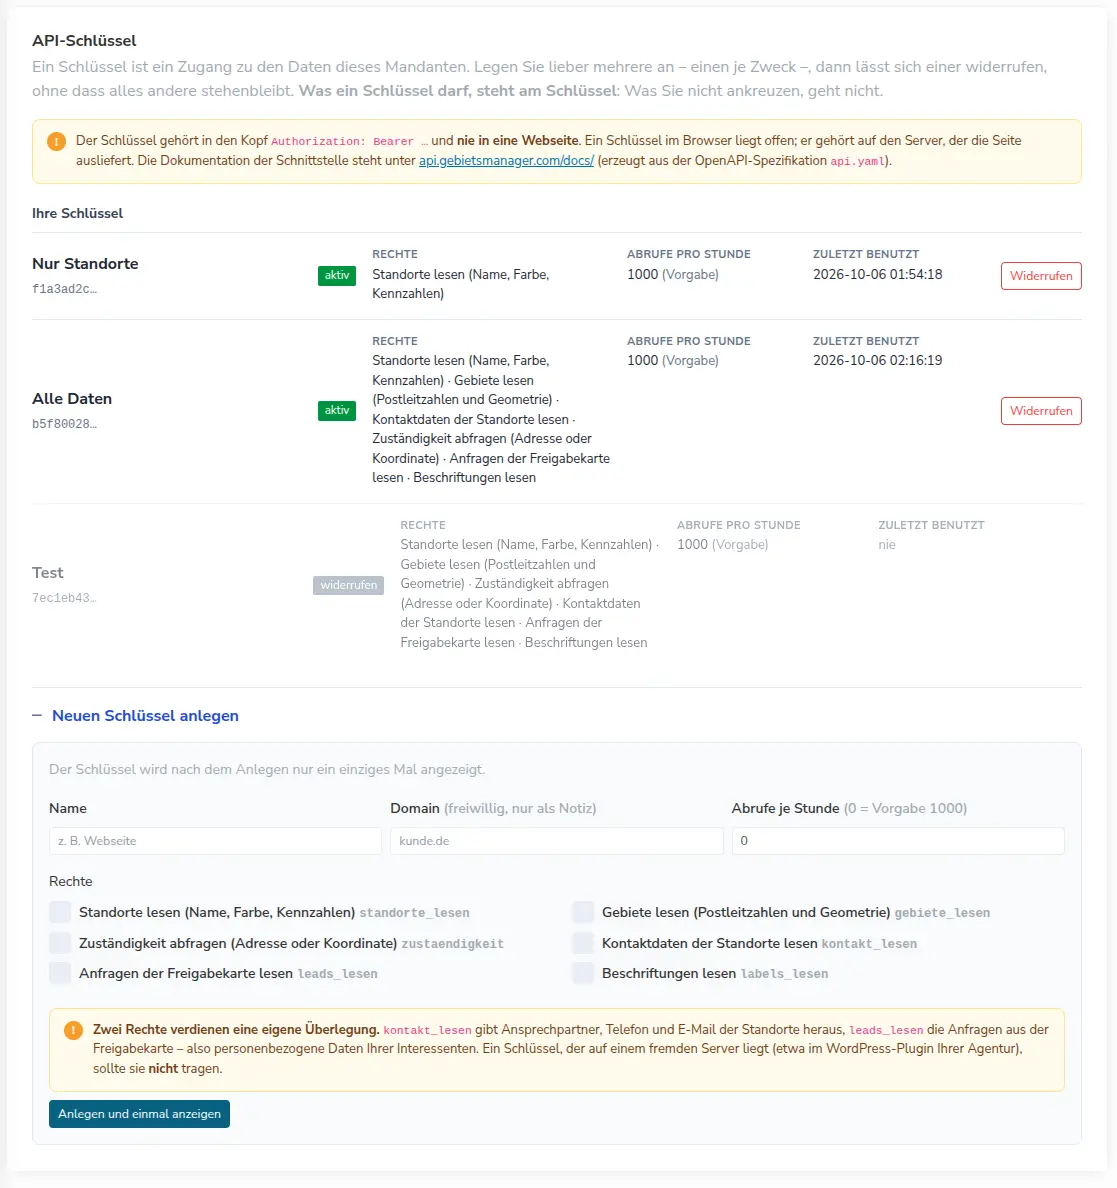
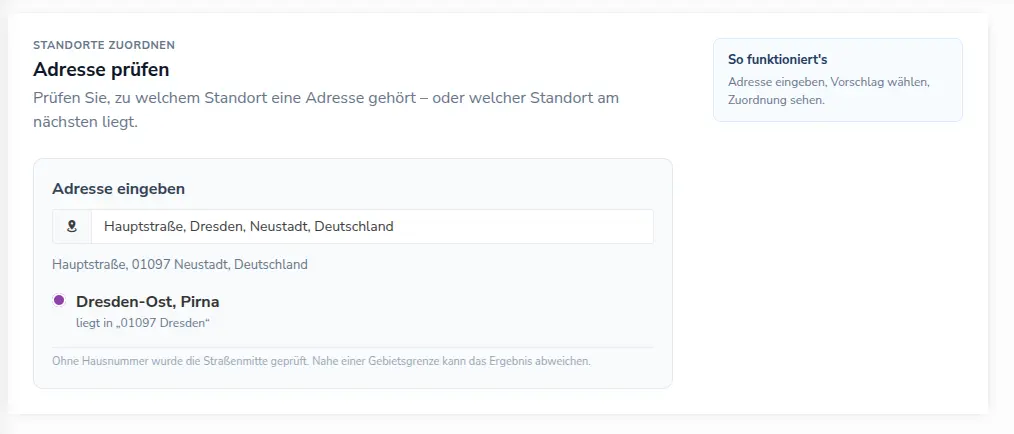
Die Screens zeigen technische Referenz, Rechteverwaltung und die Zuständigkeitsantwort, die eine Integration tatsächlich benötigt.
Die Dokumentation beschreibt Anfrage, Antwort, Rechte und Fehlerfälle für jede lesende Abfrage.
Ein Schlüssel erhält nur die Wege, die seine Integration wirklich benötigt.
Die Adresse liefert einen klaren Treffer mit zuständigem Standort und Gebiet – nicht bloß den nächstgelegenen Standort.
Wichtig
Die API liefert nur Daten, für die der jeweilige Schlüssel und die Buchung berechtigen. Sie ist keine Adressspeicherung, keine Navigation und keine Vertragsverwaltung.
Weiterarbeiten
Die vollständige Referenz beschreibt Rechte, Fehlerfälle, Caching und alle verfügbaren Wege.